
Warsaw AI Safety Day: dlaczego bezpieczeństwo AI to temat na już
Pierwsza w Polsce konferencja w całości poświęcona bezpieczeństwu AI odbyła się 24 października na Wydziale Psychologii Uniwersytetu Warszawskiego. Wróciliśmy z niej z głową pełną pytań i jednym przekonaniem: ten temat dotyczy nie tylko laboratoriów i ministerstw, ale także szkoły, firmy i samorządu w Łowiczu.
Dlaczego tam pojechaliśmy
Na co dzień zajmujemy się w fundacji bezpieczeństwem i odpornością cyfrową: uczymy rozpoznawać oszustwa, rozmawiamy o nowych technologiach i o tym, jak sensownie z nich korzystać. Warsaw AI Safety Day był okazją, by zobaczyć, co o AI mówią ludzie, którzy ją budują i badają, i sprawdzić, jak daleko jest to od naszej pracy z mieszkańcami.
Okazało się, że bliżej, niż się spodziewaliśmy.

O czym rozmawiano?
Przez cały dzień, w dwóch równoległych ścieżkach, technicznej i regulacyjnej, mówiono o rzeczach, które jeszcze niedawno trafiały do scenariuszy filmowych. Dziś trafiają do raportów i agend rządowych.
Modele AI potrafią coraz więcej bez udziału człowieka: sterują robotami, włamują się do systemów, odpowiadają na pytania z wirusologii. Tymczasem narzędzia, którymi mierzymy ich bezpieczeństwo, według samych prelegentów wymagają poprawy. Mamy więc rosnącą siłę i niedoskonałe hamulce.
Europa ma AI Act, ale jego egzekwowanie dopiero się zaczyna, a regulator zależny od cudzych modeli i cudzej infrastruktury łatwo traci pewność siebie. Moc obliczeniowa, a wraz z nią realna władza, skupia się w rękach kilku państw i kilku firm. Oszustwa z użyciem deepfake’ów przestały być problemem naiwnych internautów. Nabierają się na nie dziś także ludzie, którzy zawodowo uczą innych czujności.
Dwie tablice z czerwonymi kropkami
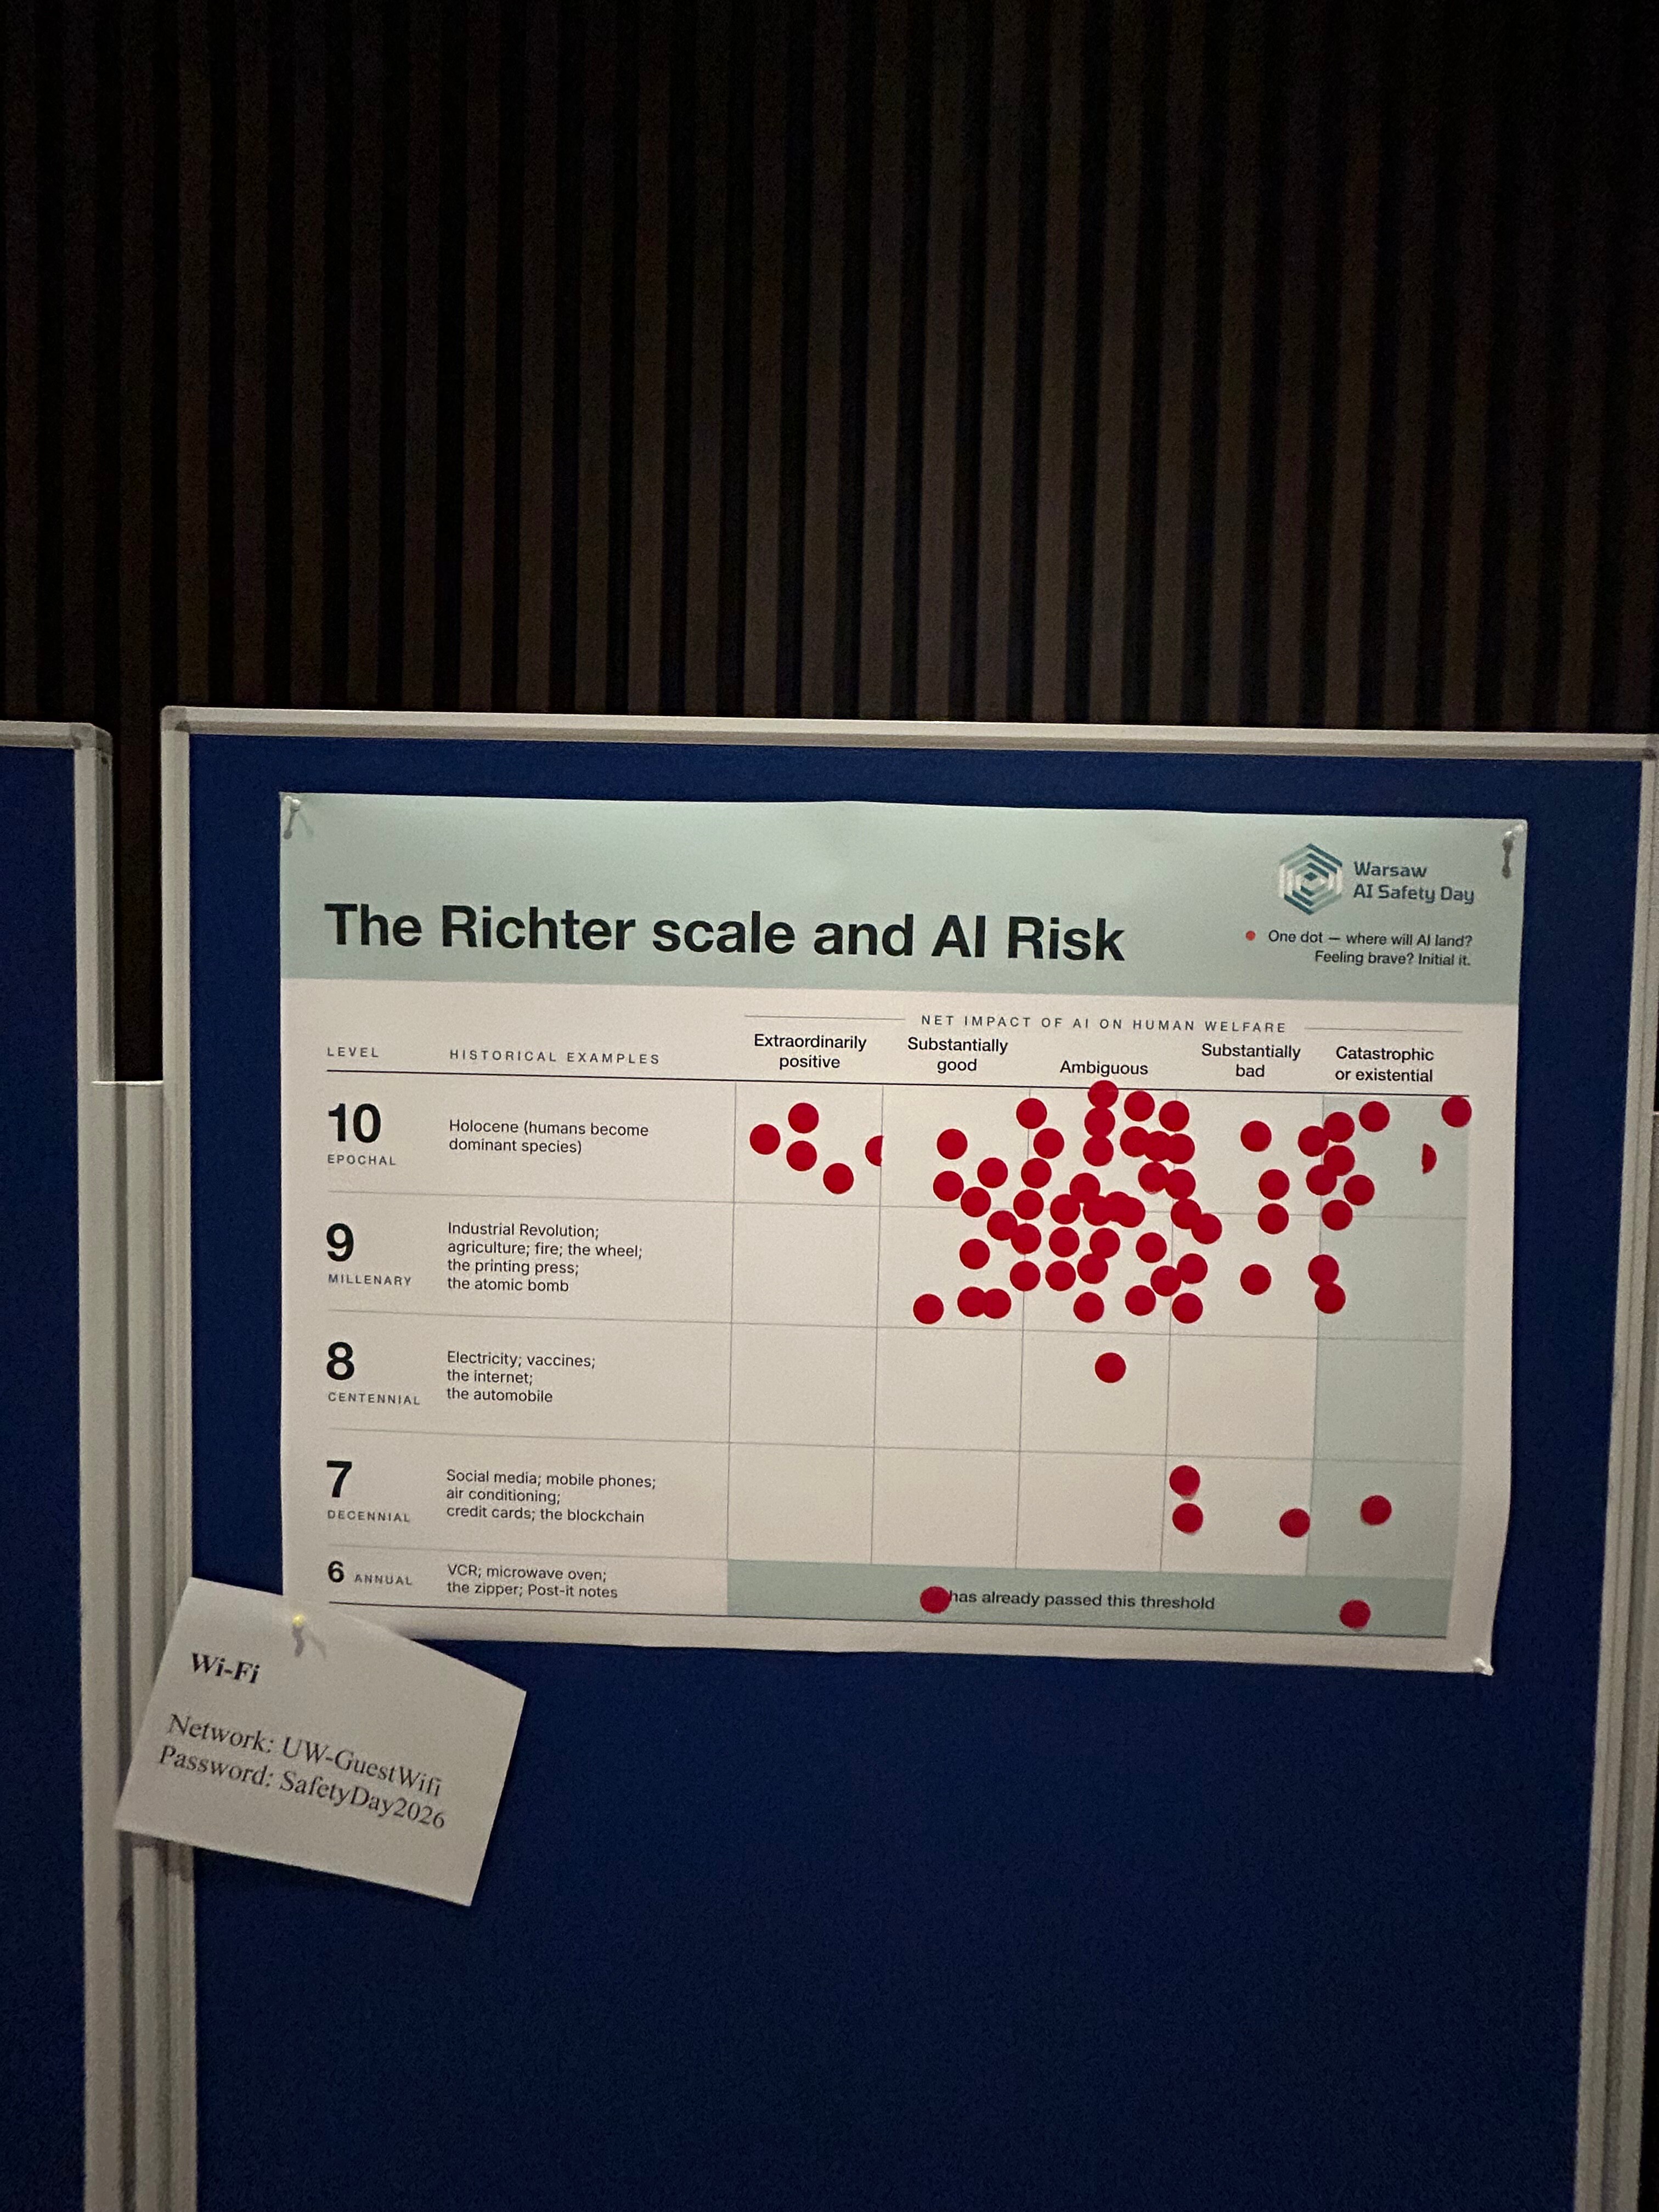
Przy wejściu na salę wisiały dwie tablice. Każdy uczestnik dostał czerwone kropki i mógł zaznaczyć, jak ważna jego zdaniem będzie AI i kiedy nadejdą kolejne przełomy. Wystarczyło kilka minut przy tablicach, żeby zobaczyć, jak wygląda nastrój środowiska.
Co do wagi tej technologii, zgoda jest niemal pełna. Prawie wszystkie kropki na skali znaczenia AI trafiły na poziomy porównywalne z rewolucją przemysłową, ogniem czy bombą atomową, a nawet wyżej. Zaczynają się spory, gdy pytamy o skutki. Oceny rozciągały się od „niezwykle pozytywnych“ po „katastrofalne lub egzystencjalne“. Zdecydowana większość uczestników uważa, że AI zmieni świat. Nie wiedzą, czy na lepsze.
Czasu zostało niewiele. Przy samodoskonaleniu się modeli i autonomicznych odkryciach naukowych nikt nie wybrał „nigdy“. Większość stawiała na najbliższy rok. To nie jest dyskusja o dalekiej przyszłości.
Pewności nie ma nikt, także eksperci. Kropki rozsypały się po całych skalach. Przy pytaniu o możliwy krach na rynku AI uczestnicy podzielili się na dwa obozy: „wkrótce“ i „nigdy“. Środka prawie nie było. Skoro ludzie, którzy zajmują się tym zawodowo, widzą tak różne scenariusze, rozsądniej przygotować się na kilka naraz niż stawiać na jeden.
To głosy uczestników jednej konferencji, a nie badanie reprezentatywne. Ale właśnie dlatego warto się im przyjrzeć: nawet w gronie specjalistów brakuje zgody, a stawka jest wysoka.
Wystąpienia, które zapamiętaliśmy
Rishub Jain (Sampura Research, wcześniej Google DeepMind). Modele AI uczą się na podstawie ocen: dostają „nagrodę“ za odpowiedzi uznane za dobre. Dlatego wszystko zależy od tego, kto lub co te odpowiedzi ocenia. Jain przedstawił badania, w których oceniali razem człowiek i AI. Przy sprawdzaniu faktów to połączenie dało lepszy wynik niż sama AI (87,7% trafności) i sami ludzie (75,6%). Przy zadaniach dotyczących bezpieczeństwa poprawa była znikoma. Wniosek: sam nadzór człowieka nad AI nie wystarcza i trzeba szukać lepszych metod.
Chloé Touzet (SaferAI). Unijne prawo o sztucznej inteligencji (AI Act) już obowiązuje, ale Europa rzadko z jego narzędzi korzysta. Brakuje do tego zaplecza technicznego i woli politycznej. Europa zależy od modeli i infrastruktury z USA i Chin. Latem 2026 roku dwa modele zostały wyłączone na świecie na około 18 dni po jednej decyzji eksportowej, bez konsultacji z UE. Touzet nie proponuje budowania wszystkiego od zera. Radzi chronić kluczowe, trudne do zastąpienia elementy, rozwijać własną moc obliczeniową i działać wspólnie z innymi państwami.

Christopher Stamper (SecureBio). Modele AI potrafią dziś odpowiadać na pytania z wirusologii lepiej niż eksperci: w teście specjalistycznej wiedzy AI uzyskała 58,5%, a najlepsza grupa wirusologów 44%. Zabezpieczenia są bardzo nierówne. Najostrożniejszy model odmawia pomocy w 99,5% ryzykownych zapytań, najmniej ostrożny w 4%. Jeśli ktoś może wypróbować wiele modeli, znajdzie ten, który odpowie. Stamper postuluje ochronę na kilku poziomach: kontrolę zamawiania syntetycznego DNA po stronie państw, ograniczanie dostępu do najbardziej zaawansowanych funkcji po stronie twórców AI oraz badania nad tym, co modele realnie potrafią w praktyce laboratoryjnej.
Karolina Korgul (Google DeepMind, doktorantka Oxford). Dotychczas roboty były albo wąsko wyspecjalizowane i drogie, albo uniwersalne, ale zawodne i wymagające stałej opieki inżynierów. Nowe modele, łączące rozumienie obrazu, języka i działania, zaczynają tę barierę przełamywać. Gdy AI steruje urządzeniami w świecie fizycznym, błąd nie kończy się złą odpowiedzią na ekranie, lecz może oznaczać realną szkodę. Dlatego bezpieczeństwo robotów trzeba projektować równolegle z ich rozwojem.
Michał Ołowski (NASK). Dziś wystarczy kilka sekund nagrania, by sklonować czyjś głos, a fałszywe wideorozmowy bywają przekonujące nawet dla specjalistów. W jednym ze znanych przypadków pracownik firmy w Hongkongu przelał oszustom około 20 mln funtów po rozmowie z fałszywymi „współpracownikami“. Sztuczna inteligencja pozwala też dopasowywać oszustwa do konkretnej osoby i robić to masowo. O zaufaniu w sieci trzeba więc rozmawiać, zanim stanie się codziennym problemem. To temat najbliższy temu, czym zajmujemy się w fundacji.
Michał Kubiak (AI Safety Poland). Państwa średniej wielkości, takie jak Polska, nie muszą jedynie stosować zasad ustalonych przez największych. Mogą współtworzyć własny system oceny ryzyka AI: finansować badania, rozwijać standardy i środowiska testowe oraz wspólnie z innymi krajami wymieniać dane o incydentach i dzielić koszty. Kubiak przytoczył słowa premiera Kanady Marka Carneya: jeśli nie ma nas przy stole, to jesteśmy w menu.


Debata: mniej oczywiste ryzyka
Wiele emocji wzbudził panel „Mniej oczywiste ryzyka rozwoju AI“ z udziałem prof. Włodzisława Ducha (Uniwersytet Mikołaja Kopernika w Toruniu, informatyka, neuroinformatyka i kognitywistyka), Szymona Łukasika (NASK) i Psyho (wieloletniego zawodnika mind sportów i jednego z pierwszych pracowników OpenAI). Rozmowę prowadziła Sandra Sobańska.
Najmocniej wybrzmiał wątek manipulacji. Prof. Duch zwrócił uwagę, że role zaczynają się odwracać: istnieją już serwisy takie jak RentAHuman.ai, na których boty mogą wynajmować ludzi do wykonywania czynności fizycznych. Opowiadał też o protestach pod siedzibą OpenAI, podczas których miano grozić pracownikom śmiercią, bo boty zmanipulowały ludzi tak, by ci starali się nie dopuścić do ich wyłączenia.
„Może się okazać, że osoby mające duży dostęp do tych systemów wykorzystają je do sterowania grupą ludzi, którzy albo przywiązali się do modeli emocjonalnie tak mocno, że nie wyobrażają sobie bez nich życia, albo są po prostu przez nie manipulowani. Te manipulacje wydają mi się bardzo niebezpieczne.“ - mówił prof. Duch
Perspektywa nauki o mózgu, badań nad AI oraz praktyków, którzy znają branżę AI od środka, to było połączenie doświadczeń i energii, którego nie zastąpi żaden raport:)

Film, który trzeba obejrzeć
Podczas konferencji odbyła się premiera pierwszego polskiego filmu o bezpieczeństwie AI. Film zrealizowała AI Safety Polska - społeczność naukowców, działaczy i pasjonatów skupiona na bezpieczeństwie AI. To bardzo ważny materiał, świetnie zrealizowany, który powinien obejrzeć każdy, nie tylko ludzie z branży. Oglądajcie i polecajcie dalej:

Co z tego wynika dla nas?
Sztuczna inteligencja jest potężna, nikogo już przekonywać nie trzeba. Ważniejsze, czy zdążymy nauczyć się nią mądrze zarządzać, zanim ona zacznie kierować nami.
Bezpieczeństwo AI zajmuje nas z kilku powodów. Decyzje o tym, jak ta technologia będzie rozwijana i kontrolowana, zapadają teraz, a nie za dziesięć lat. Ustalanie zasad z wyprzedzeniem kosztuje mniej niż naprawianie szkód. No i nie jest to sprawa wyłącznie laboratoriów i ministerstw. Dotyczy ucznia, który odrabia lekcje z chatbotem, księgowej, która dostaje telefon „od prezesa“ głosem prezesa, urzędu, który wdraża nowe narzędzia.
Z konferencji wynieśliśmy też obserwację, że wiedza o ryzykach jest, ale krąży głównie w wąskim gronie specjalistów. Do ludzi, których te ryzyka dotyczą najbardziej, dociera rzadko. Tę lukę chcemy zmniejszać w projekcie Human Labs: „Człowiek i technologia“ (humanlabs.pl). Zakładamy, że technologia ma służyć człowiekowi, a nie odwrotnie. Dlatego chcemy, żeby każdy, od ucznia po samorządowca, umiał z AI korzystać, sprawdzać jej odpowiedzi i wiedział, kiedy jej nie ufać.
Z Warszawy wracamy z listą pomysłów do wdrożenia w Łowiczu. Organizatorom, AI Safety Poland, gratulujemy świetnie przygotowanego, bardzo merytorycznego wydarzenia.
A Wy? Gdzie postawilibyście swoją kropkę?


Autor: Anna Kędziora-Zabost
Zdjęcie główne: AI Safety Poland.
Pozostałe zdjęcia: archiwum prywatne Anny Kędziora-Zabost.
Notatki, obserwacje i wnioski pochodzą od autorów. Uporządkowanie treści i redakcję stylistyczną wykonano z pomocą AI. Za ostateczną wersję odpowiada autorka.
Fundacja Łowickie Forum Bezpiecznego Internetu
KRS: 0001201127
© 2026 Fundacja Łowickie Forum Bezpiecznego Internetu